導入
ビジネスラインに何度も応答すると、最終的にはそのようなことが起こることがわかります。実際の顧客に届くはずの電話が、誰も出ないうちに「スパムの可能性があります」として表示されます。
STIR/SHAKEN がこのラベルが表示される理由であるとわかりやすく説明されており、これを理解することが、顧客が気づく前に自分の通話をリストから除外する第一歩となります。
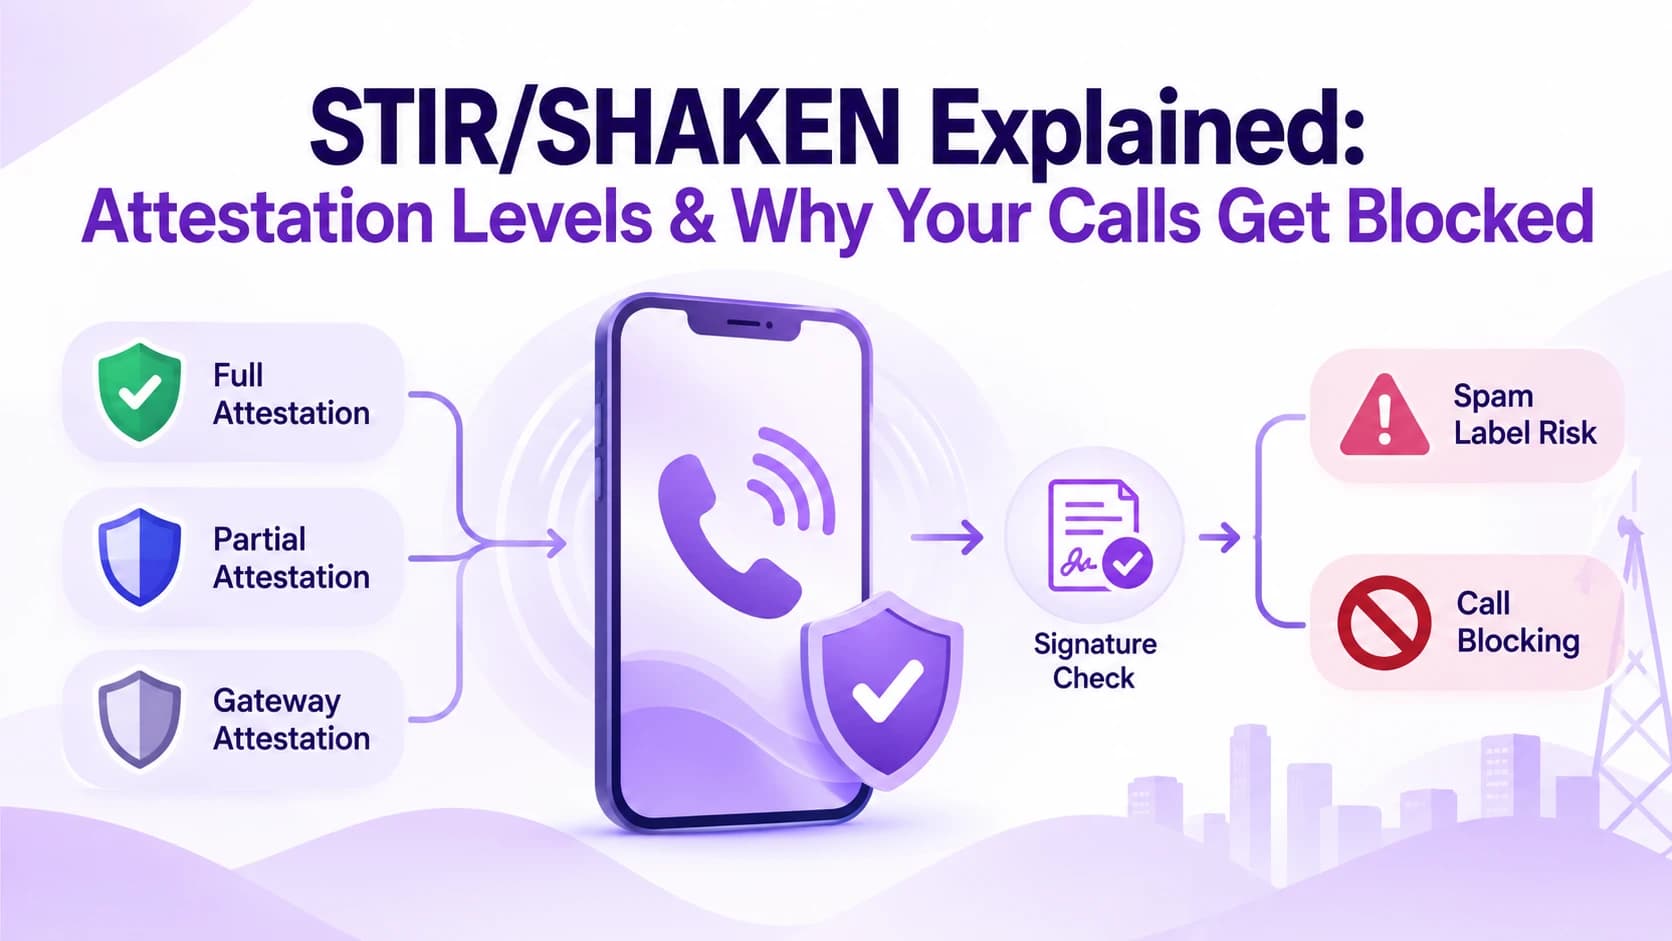
このガイドでは、STIR/SHAKEN が実際に行うこと、A、B、C の認証レベルの意味、呼び出し音が鳴る前に通話がどのようにチェックされるかについて詳しく説明します。
また、完全な認証だけでは通話のブロックが停止しない理由、スパム ラベルが実際にトリガーされる原因、自分のスコアを確認して改善する方法についても説明します。最終的には、最初にどこを確認し、何を修正すればよいかが正確にわかるようになります。
かき混ぜる/揺さぶるとは何ですか?
STIR/SHAKEN は、通話が相手に届く前に発信者 ID が本物であることを確認する 2 つの技術標準です。 STIR は Secure Telephone Identity Revisited の略で、通話が発信元で暗号化署名される方法を定義します。
SHAKEN は、トークンを使用した署名ベースの処理の略称で、通信事業者がその署名を一貫して適用する方法に関するルールを設定します。
このシステムが存在する前は、どのプロバイダーも発信通話にほぼすべての番号をスタンプできたため、なりすましは簡単にできました。別の国からの発信者は、受信者にはそれが分からないまま、隣人の電話番号とまったく同じ姿で現れる可能性があります。
なりすましの番号には、実際にその番号を発行したことのない通信事業者からの有効な署名を伝えることができないため、暗号署名によってそのギャップが解消されます。
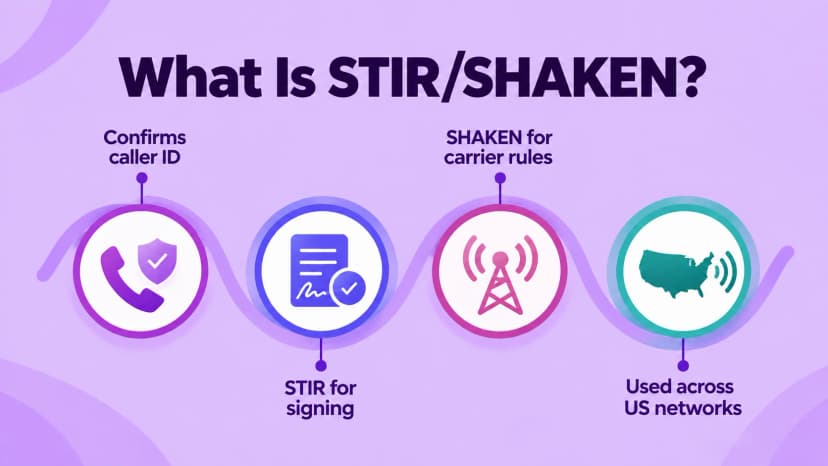
- 着信音が鳴る前に、発信者番号が本物であることを確認します
- 2 つの標準を組み合わせます: 署名用の STIR、キャリア全体のルール用の SHAKEN
- 通話のたびに自動的に実行され、発信者が手動で行う必要はありません。
- 米国の電気通信ネットワークを介して伝送される通話に適用されます
- 通話を処理する携帯電話会社と固定電話会社の両方をカバーします
- なりすまし番号を信頼できる連絡先として偽装することがはるかに困難になります
- 違法で迷惑なロボコールを削減するために特別に構築されました
- どの電話やキャリアが応答してもバックグラウンドで動作します
- 発信者が何かをインストールしたり、ダイヤル方法を変更したりする必要はありません
認証レベルとは何ですか?
すべての発信通話には、プロバイダーのネットワークから発信される前に認証レベルのタグが付けられ、そのタグによって、プロバイダーがユーザーの ID にどの程度自信を持っているかが受信側通信事業者に伝わります。
レベル A、つまり完全な認証とは、その正確な発信者 ID を使用する権限をプロバイダーが確認したことを意味します。ほとんどの電話では、これが通話画面にチェックマークまたは検証済みのタグとして表示され、通話が接続される前に信頼が構築されます。
レベル B (部分的な認証) は、プロバイダーがアカウントを認識しているものの、特定の番号を確認していないことを意味します。これは、番号ごとの検証が行われない共有トランクでよく発生します。
レベル C (ゲートウェイ構成証明) は、通常、通話が国際ゲートウェイ接続として通過されるため、プロバイダーがお客様と実際の関係をまったく持たないことを意味します。
- レベル A は、身元と番号の両方が確認された完全な認証を意味します
- レベル B は部分的な認証を意味し、アカウントはわかっているが番号はわかっていない
- レベル C は、関係がほとんどまたはまったく確認されていないゲートウェイ認証を意味します。
- レベル A は、すべての合法的な企業が目指すべき目標です
- レベル C は、ブロックまたはスパム フラグをトリガーする可能性が最も高いラベルです。
- 番号ごとのチェックを行わない共有トランクは、多くの場合レベル B になります。
- 国際ゲートウェイ トラフィックはレベル C の最も一般的なソースです
- ほとんどのトラフィックが実際にどのレベルを伝送しているのかをプロバイダーに直接問い合わせてください
- Ringflow は、すべての発信番号を認証済みアカウントに関連付けてレベル A に保ちます
発信者番号認証の仕組み
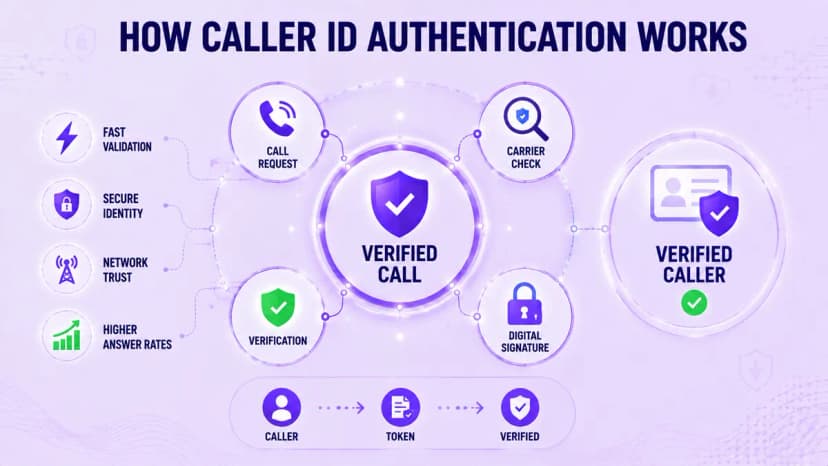
このプロセスは、企業が発信するすべての発信通話ごとにバックグラウンドで自動的に実行され、ほんの数回の簡単な手順で実行されます。
電話システムまたは SIP トランキング プロバイダーが通話リクエストを送信し、通信事業者がその番号とアカウントの自身の記録を確認し、通信事業者は、その通信事業者自身のネットワークを離れる前に、認証レベルとデジタル トークンを使用して通話に署名します。
次に、受信側の通信事業者は、電話が鳴る前にそのトークンを検証し、検証済みのバッジを表示するか、通話をそのまま通過させるか、フラグを立てるかをその瞬間に決定します。
これらはいずれもコールごとに手動で行う必要はありませんが、プロバイダーが実際にサポートしている場合にのみ正しく機能します。この手順を省略したプロバイダーはすべての通話を未署名のままにし、受信側ではほとんどの場合リスクが高くなります。
- 電話システムが発信通話リクエストをプロバイダーに送信します
- 通信事業者はその番号とアカウントの独自の記録をチェックします
- 通信事業者は、認証レベルとデジタル トークンを使用して通話に署名します。
- 受信側通信事業者は、電話が鳴る前にそのトークンを検証します。
- 検証済みのバッジ、プレーンなパススルー、またはフラグがその小切手から得られます。
- 署名されていない通話は、ほとんどの場合、受信者にとってリスクが高いと判断されます。
- 複数の通信事業者にわたるテストにより、単一のテストでは見逃す可能性のあるギャップを発見します
- 後でパターンを見つけやすくするために、テスト結果の簡単なログを保存します。
- Ringflow はデフォルトですべての発信通話に正しく署名するため、署名なしで発信されるものはありません
完全な認証があっても通話がブロックされる理由
ほとんどの説明は、レベル A を取得すれば大丈夫というところで止まりますが、それがすべてではありません。完全な認証は、通信事業者が通話を判断する際に考慮するいくつかの信号のうちの 1 つにすぎません。
そして、1 日に何千回もの短通話を行う真新しい番号には、実際の通話履歴が得られるずっと前に、サービス開始初日からクリーンなレベル A タグが付けられている場合でも、フラグが立てられる可能性があります。
通話量の急増が最大の引き金であり、その後に同じ番号に繰り返し電話をかけ、履歴のない新しい番号での放棄率が高くなります。
30 人のエージェントの営業チームが、完全に検証された 10 回線から 1 日あたり 2,000 件の電話をかけている場合でも、2 週間以内にその半分の番号がスパムとしてフラグ付けされるのを確認できます。荷物を分散して見守る コールセンターの指標 通常、単一の技術設定よりも早くこの問題を修正します。
- STIR/SHAKEN 完全認証は複数の信号のうちの 1 つであり、合格が保証されるものではありません
- 突然の量の急増は、スパム ラベルが付けられる最大のトリガーです
- 同じ番号に繰り返し電話をかけると、認証の有無に関係なくリスクが高まります
- 通話時間が短く、放棄率が高いため、リスクがさらに高まります
- 履歴のない真新しい番号は余計な疑いを持たれて扱われる
- 保険、不動産、回収チームはこのプレッシャーを最も強く感じています
- 検証済みの番号のより広範なプールをローテーションすることで負担が軽減されます
- 予約の繁忙期には医療リマインダーのラインが同様に急増する
認証レベルを確認して向上させる方法
現在、ほとんどの通信事業者は認証結果を画面に直接表示しているため、ビジネス回線から自分の携帯電話に電話をかけることから始めます。
スパム警告が表示されたり、認証済みバッジが表示されない場合は、プロバイダーに現在のレベルを書面で問い合わせ、顧客がすでに知っている主要な電話番号だけでなく、企業が実際にダイヤルしているすべての番号でこのテストを繰り返してください。
レベルを向上させるには、通常、電話をかけている番号を本当に所有しているという証拠をプロバイダーに提供することが重要です。
プロバイダー独自のアカウント ポータルを通じて所有権を直接確認し、所有権の連鎖を密かに分断するサードパーティの番号リースを回避し、設定が現在も満たしているかどうかを確認します。 10DLC事業登録 同じ行でのビジネス テキスト メッセージの要件。
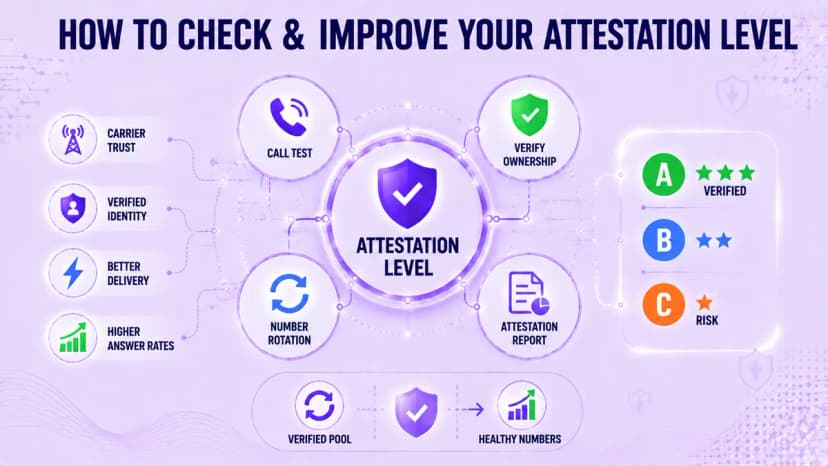
- アクティブにダイヤルしているすべてのビジネス回線から自分の携帯電話に電話をかけます
- 現在の STIR/SHAKEN 認証レベルをプロバイダーに書面で問い合わせてください
- プロバイダー独自のポータルを通じて番号の所有権を直接確認します
- 所有権の連鎖を断ち切るサードパーティの番号リースを避ける
- 内部で番号が変更されるたびにアカウントの詳細を最新の状態に保つ
- 1 つの番号だけに依存するのではなく、検証済みの番号のプールをローテーションする
- 健全な数でも燃え尽きてしまう可能性があるため、プールを毎月確認してください
- 後で通信事業者から証明を求められた場合に備えて、すべての検証手順を文書化します。
STIR/SHAKEN コンプライアンス: ルールで求められるもの
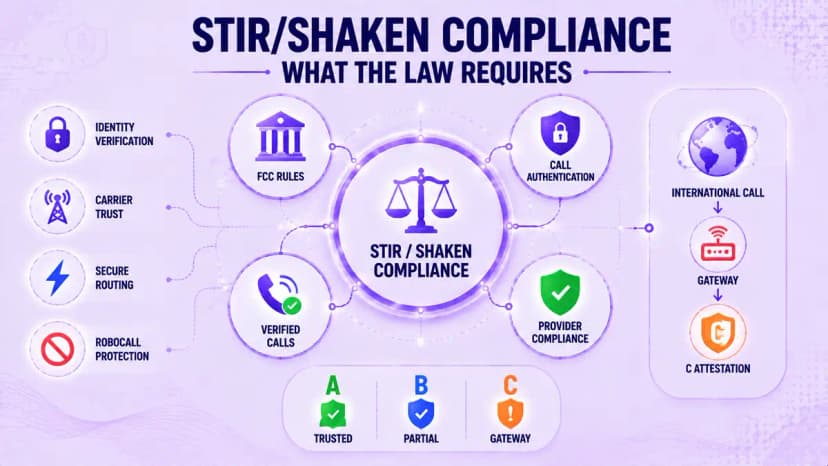
FCC は、全米の主要な音声プロバイダーに STIR/SHAKEN の実装を要求しており、これはオプションのインフラストラクチャではなく連邦政策です。これを無視したプロバイダーは、顧客からの怒った苦情だけでなく、実質的な金銭的罰金を科されるリスクがあります。
の FCC 通話認証ルール すべてのプロバイダーが満たさなければならない下限を設定します。ただし、その下限を満たすことがすべてのコールがレベル A に達することを保証するものではありません。
小規模プロバイダーは期限を延長していましたが、準拠していることと効果的であることはまったく同じではありませんが、業界のほとんどは現在準拠しています。
海外で発信され米国で着信する通話は、国内通話と同じ署名を伝送できないことが多いため、国際電話にはさらに問題が発生します。国際トラフィックを橋渡しするゲートウェイ プロバイダーは、まさに実際にレベル C が最も頻繁に現れる場所です。
- 米国の主要な音声プロバイダーは今すぐ STIR/SHAKEN を実装する必要があります
- 小規模プロバイダーもコンプライアンス期限の延長に続いた
- コンプライアンスは下限を設定するものであり、完全な認証を保証するものではありません
- 国際電話では、国内電話と同じ署名を使用できないことがよくあります。
- 国際トラフィックをブリッジするゲートウェイ プロバイダーは、多くの場合レベル C を示します
- プロバイダーに、単なる請求ではなく、書面による準拠の証拠を求めてください。
- 準拠しているプロバイダーでも、実際には標準の実装が不十分である可能性があります
- キャリアのルールとしきい値は時間の経過とともに変化するため、コンプライアンスを毎年再確認してください。
- Ringflow は、STIR/SHAKEN コンプライアンスをコンタクト センター プラットフォームに直接構築します
結論
STIR/SHAKEN は、相手側の誰かが応答する前に、発信者 ID がどの程度信頼できるかを静かに判断し、A、B、および C の認証レベルが、その発信者 ID がどの程度存在するかのベースラインを設定します。
完全な認証は非常に役立ちますが、それだけで悪い通話パターンを修正できるわけではありません。レベルの確認は最初のステップにすぎず、最後のステップではありません。
通話がブロックされると、解決されないまま毎日実際の会話が犠牲になります。今週、現在の認証レベルを確認し、技術的なボックスが完全にチェックされているとみなす前に、通話パターンを検討してください。
Ringflow は、デフォルトですべての発信番号を認証済みアカウントに関連付け、それをよりスマートなルーティングと組み合わせるため、追加の手動事務処理を必要とせずに構成証明がクリーンな状態に保たれます。
これが受信側からどのように見えるか興味がありますか?私たちのガイド 制限された通話とブロックされた通話 *67、*82、および電話機に実際に表示される発信者 ID に STIR/SHAKEN がどのように組み込まれるかについて説明します。
よくある質問
これは、暗号化署名を使用して、なりすました番号が有効な署名を運ぶことができないように、暗号化署名を使用して電話がかかってきたことを確認する発信者 ID 認証システムです。
レベル A は、プロバイダーがあなたの ID と番号を完全に確認したことを意味します。レベル B ではアカウントは確認されますが、番号は確認されません。レベル C は、関連性がほとんど、またはまったく確認されなかったことを意味します。
いいえ、完全な認証は役立ちますが、通信事業者は、通話にフラグを立てるかどうかを決定する前に、通話量、苦情履歴、番号の新しさを考慮します。
業務用回線から自分の携帯電話に電話をかけ、画面を見てください。ほとんどの通信事業者は、結果に基づいて認証済みバッジまたはスパム警告を表示します。
プロバイダーのポータルを通じて番号の所有権を直接確認し、認証が低いままである最も一般的な理由であるサードパーティの番号リースを回避します。